Intelligence
Infostealer.
Détectez les accès compromis de votre organisation avant qu'un attaquant ne les exploite. Surveillance passive, signal actionnable, délai <72h.
01Le produit en 2 minutes
Ce qu'on fait, comment ça marche, et ce qu'on livre — en moins de 2 minutes.
On détecte les accès compromis de votre organisation — machine infectée, employé concerné, date, accès exposés — avant qu'un attaquant ne les utilise.
Les infostealers (Lumma, RedLine, Vidar…) infectent silencieusement les postes de vos employés. Ils exportent credentials et sessions vers des canaux Telegram underground. On les surveille passivement, 24h/24.
28 minutes. 0 CVE. 0 outil offensif.
→ Article complet ici
02Ce que la plateforme vous montre
Pour chaque détection liée à votre domaine, voici les informations exposées. Les credentials sont partiellement masqués — seul le pattern de réutilisation est visible.
03Recherche Rapide
Interrogez la base en temps réel sur un domaine ou une adresse email. Résultats en quelques secondes avec date, URL, username, fichier source. Chaque ligne est cliquable pour accéder au profil machine complet : date de compromission, pays, analyse de risque CRITICAL/HIGH, clusters de réutilisation.
Recherche par domaine
- Vérifier votre exposition globale
- Inventorier les comptes compromis
- Préparer un plan de remédiation
- Audit ponctuel (M&A, audit annuel)
Recherche par email
- Vérifier un compte à risque (RSSI, admin, C-level)
- Qualifier une alerte SOC existante
- Vérification post-incident
- Onboarding d'un collaborateur sensible
Saisir le domaine (ex : mon-entreprise.fr) ou une adresse email dans le champ de recherche. Les filtres de période permettent de se concentrer sur les 30/90 derniers jours.
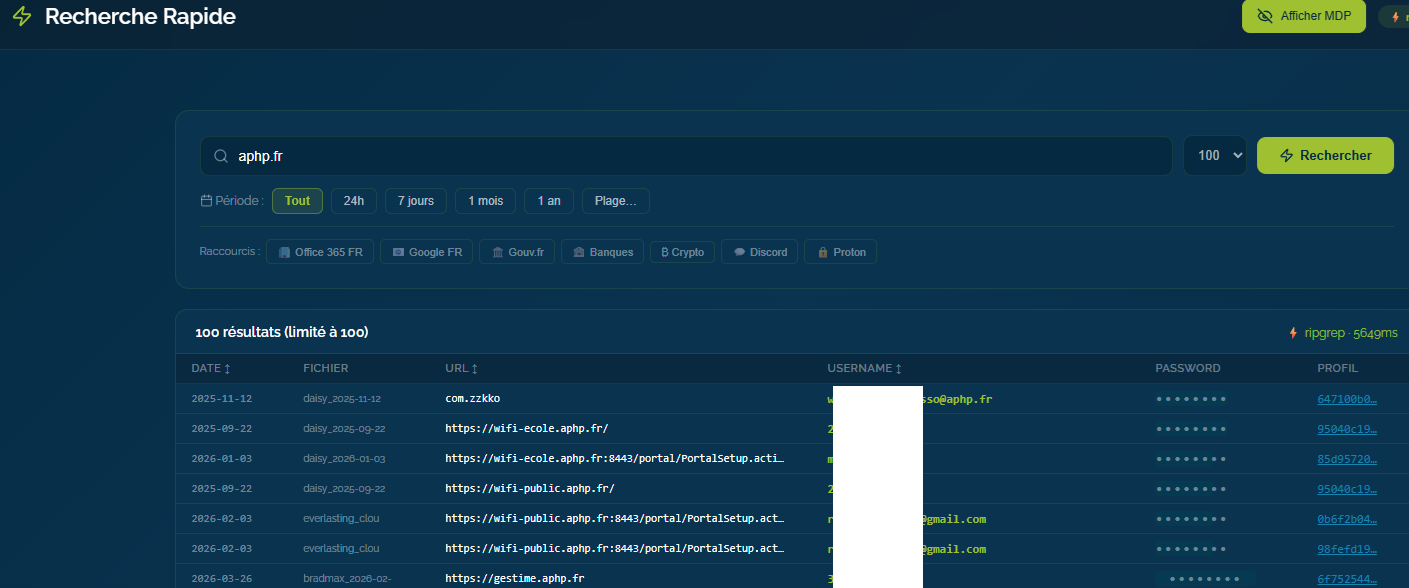
Chaque résultat affiche : date de détection, source du log, URL compromise, username et indicateur de réutilisation de mot de passe.
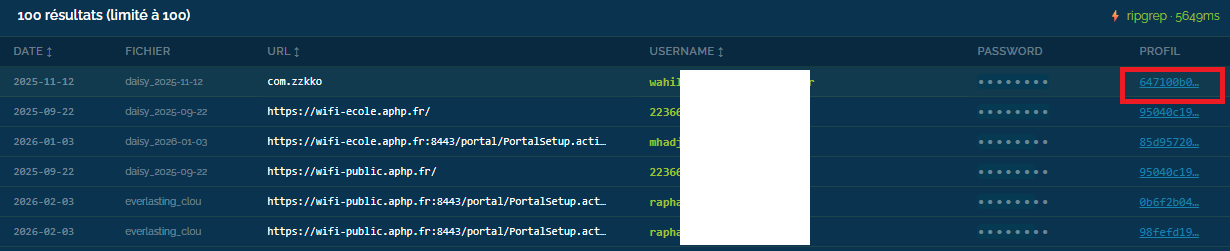
Cliquer sur PROFIL pour accéder à la fiche complète : machine, OS, IP interne, tous les credentials et services exposés, clusters de réutilisation.
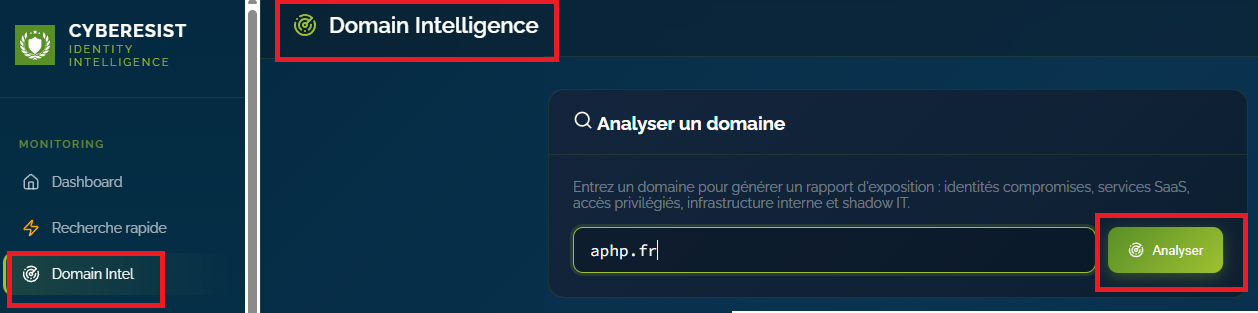
04Domain Intelligence
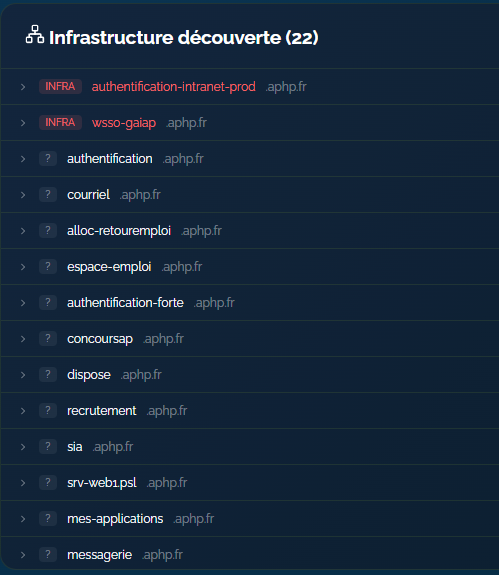
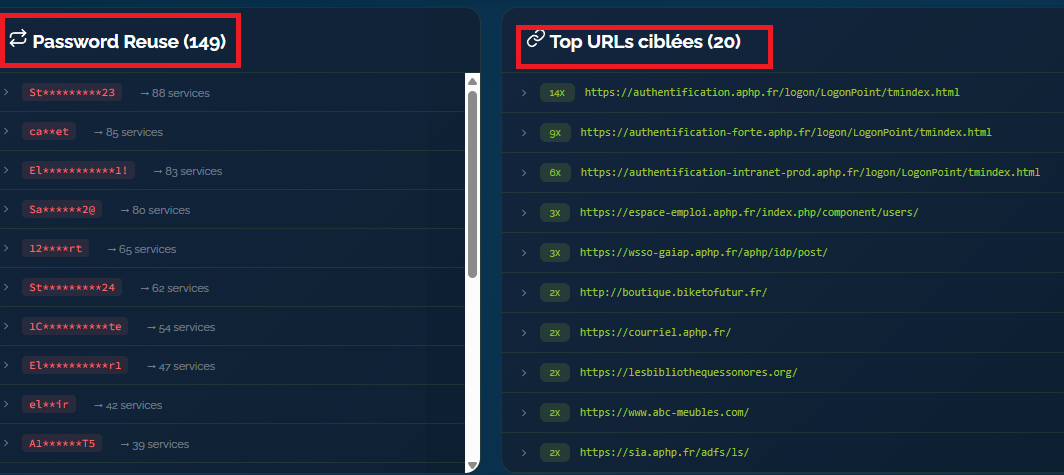
Domain Intelligence analyse l'ensemble des logs pour votre domaine et produit une cartographie complète des risques : identités compromises, services exposés, infrastructure interne découverte, réutilisation de mots de passe et top URLs — exportable en rapport HTML prêt à transmettre à votre SOC ou RSSI.
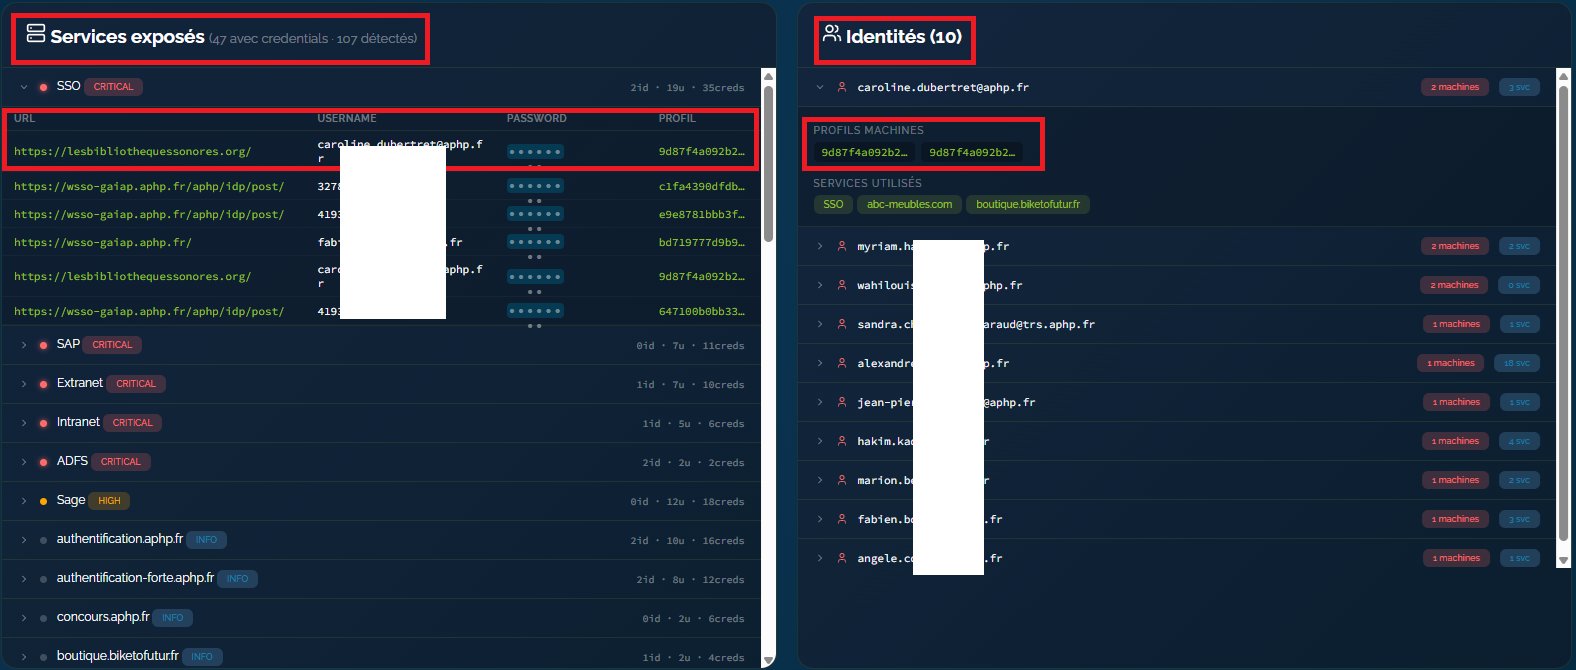
Tous les services compromis (SSO, SAP, Extranet, VPN…) avec leur niveau de criticité CRITICAL / HIGH / INFO, les credentials associés et les identités concernées.
Sous-domaines et services internes identifiés à partir des logs (portails d'authentification, WSSO, RH…). Vision de votre surface d'attaque réelle.
| Indicateur | Description | Usage SOC |
|---|---|---|
| Services exposés | Tous les services compromis avec niveau CRITICAL / HIGH / INFO | Triage, rotation de credentials |
| Identités compromises | Utilisateurs concernés, machines associées, services utilisés | Désactivation compte, MFA forcé |
| Infrastructure découverte | Sous-domaines internes visibles dans les logs stealers | Durcissement surface d'attaque |
| Password Reuse | Patterns classés par nombre de services impactés | Politique MDP, sensibilisation |
| Top URLs ciblées | Portails les plus présents dans les logs | Priorisation des actions |
| Rapport HTML exportable | Export complet de l'analyse, prêt à partager | Reporting RSSI / board / client |
Recherche Rapide = réponse immédiate, qualification d'alerte SOC, accès direct au profil machine.
Domain Intelligence = cartographie complète, rapport HTML exportable, reporting RSSI / board. Les deux sont complémentaires.
05Notifications
Le monitoring actif surveille votre domaine en continu. Dès qu'un log correspondant est détecté, vous êtes alerté. Délai maximum : 72 heures. Les alertes critiques sont poussées dès la première heure.
Alerte sur l'adresse configurée à l'activation. L'email contient un résumé (utilisateur, vecteur, accès exposés) et un lien vers la fiche détaillée.
- Délai : <72h après détection
- Format : résumé + lien fiche
- Configurable : une ou plusieurs adresses
Payload JSON poussé vers votre endpoint à chaque détection. Compatible SIEM, SOAR, Slack, Teams, PagerDuty.
- Délai : temps réel
- Format : JSON structuré
- Auth : Bearer token
{
  "event":       "new_credential_detected",
  "domain":      "votre-entreprise.fr",
  "user":        "j.martin@votre-entreprise.fr",
  "machine":     "DESKTOP-JM4892",
  "infected_at": "2026-03-14T02:17:00Z",
  "stealer":     "Lumma",
  "services":    ["m365", "vpn", "github"],
  "severity":    "critical",
  "sessions":    true,   // cookies potentiellement actifs
  "detail_url":  "https://hades.cybercreds.fr/alert/xxxxxxx"
}06Intégration API
L'API REST permet d'intégrer les détections directement dans votre stack SOC : interrogation de la base, récupération des alertes actives, téléchargement des rapports.
| Endpoint | Usage |
|---|---|
| GET /api/search?domain= | Recherche Rapide programmatique par domaine |
| GET /api/search?email= | Recherche par adresse email |
| POST /api/analyze | Lancer une analyse Domain Intelligence |
| GET /api/alerts | Récupérer les alertes actives |
| GET /api/report/{id} | Télécharger un rapport HTML |
curl -H "Authorization: Bearer <votre_token>" \
     -H "Accept: application/json" \
     "https://hades.cybercreds.fr/api/search?domain=votre-entreprise.fr"
07Tarifs
Deux modèles selon votre profil — RSSI ou SOC/MSSP. Voir la page tarifs complète →
- ✓Par client onboardé
- ✓Monitoring continu
- ✓Alertes webhook / email
- ✓Rapport mensuel client
- ✓5 clients monitorés
- ✓Dashboard multi-tenant
- ✓Alertes temps réel
- ✓−16,3% vs pay-as-you-go
- ✓15 clients monitorés
- ✓Dashboard multi-tenant
- ✓Webhook + Slack + API
- ✓Intégration SIEM / XDR
- ✓−28,7% vs pay-as-you-go
- ✓Tarif dégressif 40+ clients
- ✓White-label disponible
- ✓Flux STIX/TAXII
- ✓SLA garanti
Tarifs dégressifs dès 40 clients · White-label · Commencez par un POC gratuit
08Sources, méthode, cadre légal.
CYBERCREDS est un outil de surveillance passive. Il n'interagit jamais avec les systèmes cibles, les attaquants ou les données compromises. L'ensemble des sources traitées est public et accessible à toute personne sans autorisation particulière.
- Surveiller les sources publiques passivement
- Signaler les expositions détectées
- Masquer partiellement les credentials affichés
- Produire un rapport actionnable
- Traiter les données conformément au RGPD
- Hébergement France · DPA disponible
- Stocker des credentials en clair
- Tester les accès détectés
- Contacter les attaquants
- Accéder aux systèmes compromis
- Sources privées ou restreintes